
AI wordt steeds vaker gebruikt in de zorg, van verslaglegging en beeldanalyse tot ondersteuning bij diagnostiek. AI-agents vormen een volgende stap: zij kunnen niet alleen informatie produceren of beoordelen, maar ook taken plannen en via gekoppelde systemen uitvoeren. Dat neemt zorgprofessionals in potentie werk uit handen. Tegelijk voegen AI-agents een instrument toe aan de gereedschapskist van cybercriminelen en kwaadwillende overheden. Bovendien tonen incidenten dat agents buiten hun opdracht kunnen treden en zelfstandig gaan hacken. Wat zijn de gevaren, hun betekenis voor de zorg en mogelijke maatregelen om risico’s te beperken?
De groeiende inzet van AI wordt onder meer geschetst in de Future Health Index 2026 van Philips. Van de ondervraagde Nederlandse zorgprofessionals zegt 57 procent dat het gebruik van organisatie-AI het afgelopen jaar toenam. Voor 45 procent fungeert generatieve AI als professionele gesprekspartner. Tegelijk gebruikt 63 procent eigen tools wanneer werktoepassingen tekortschieten. De cijfers zijn zelfrapportages van 204 professionals1.
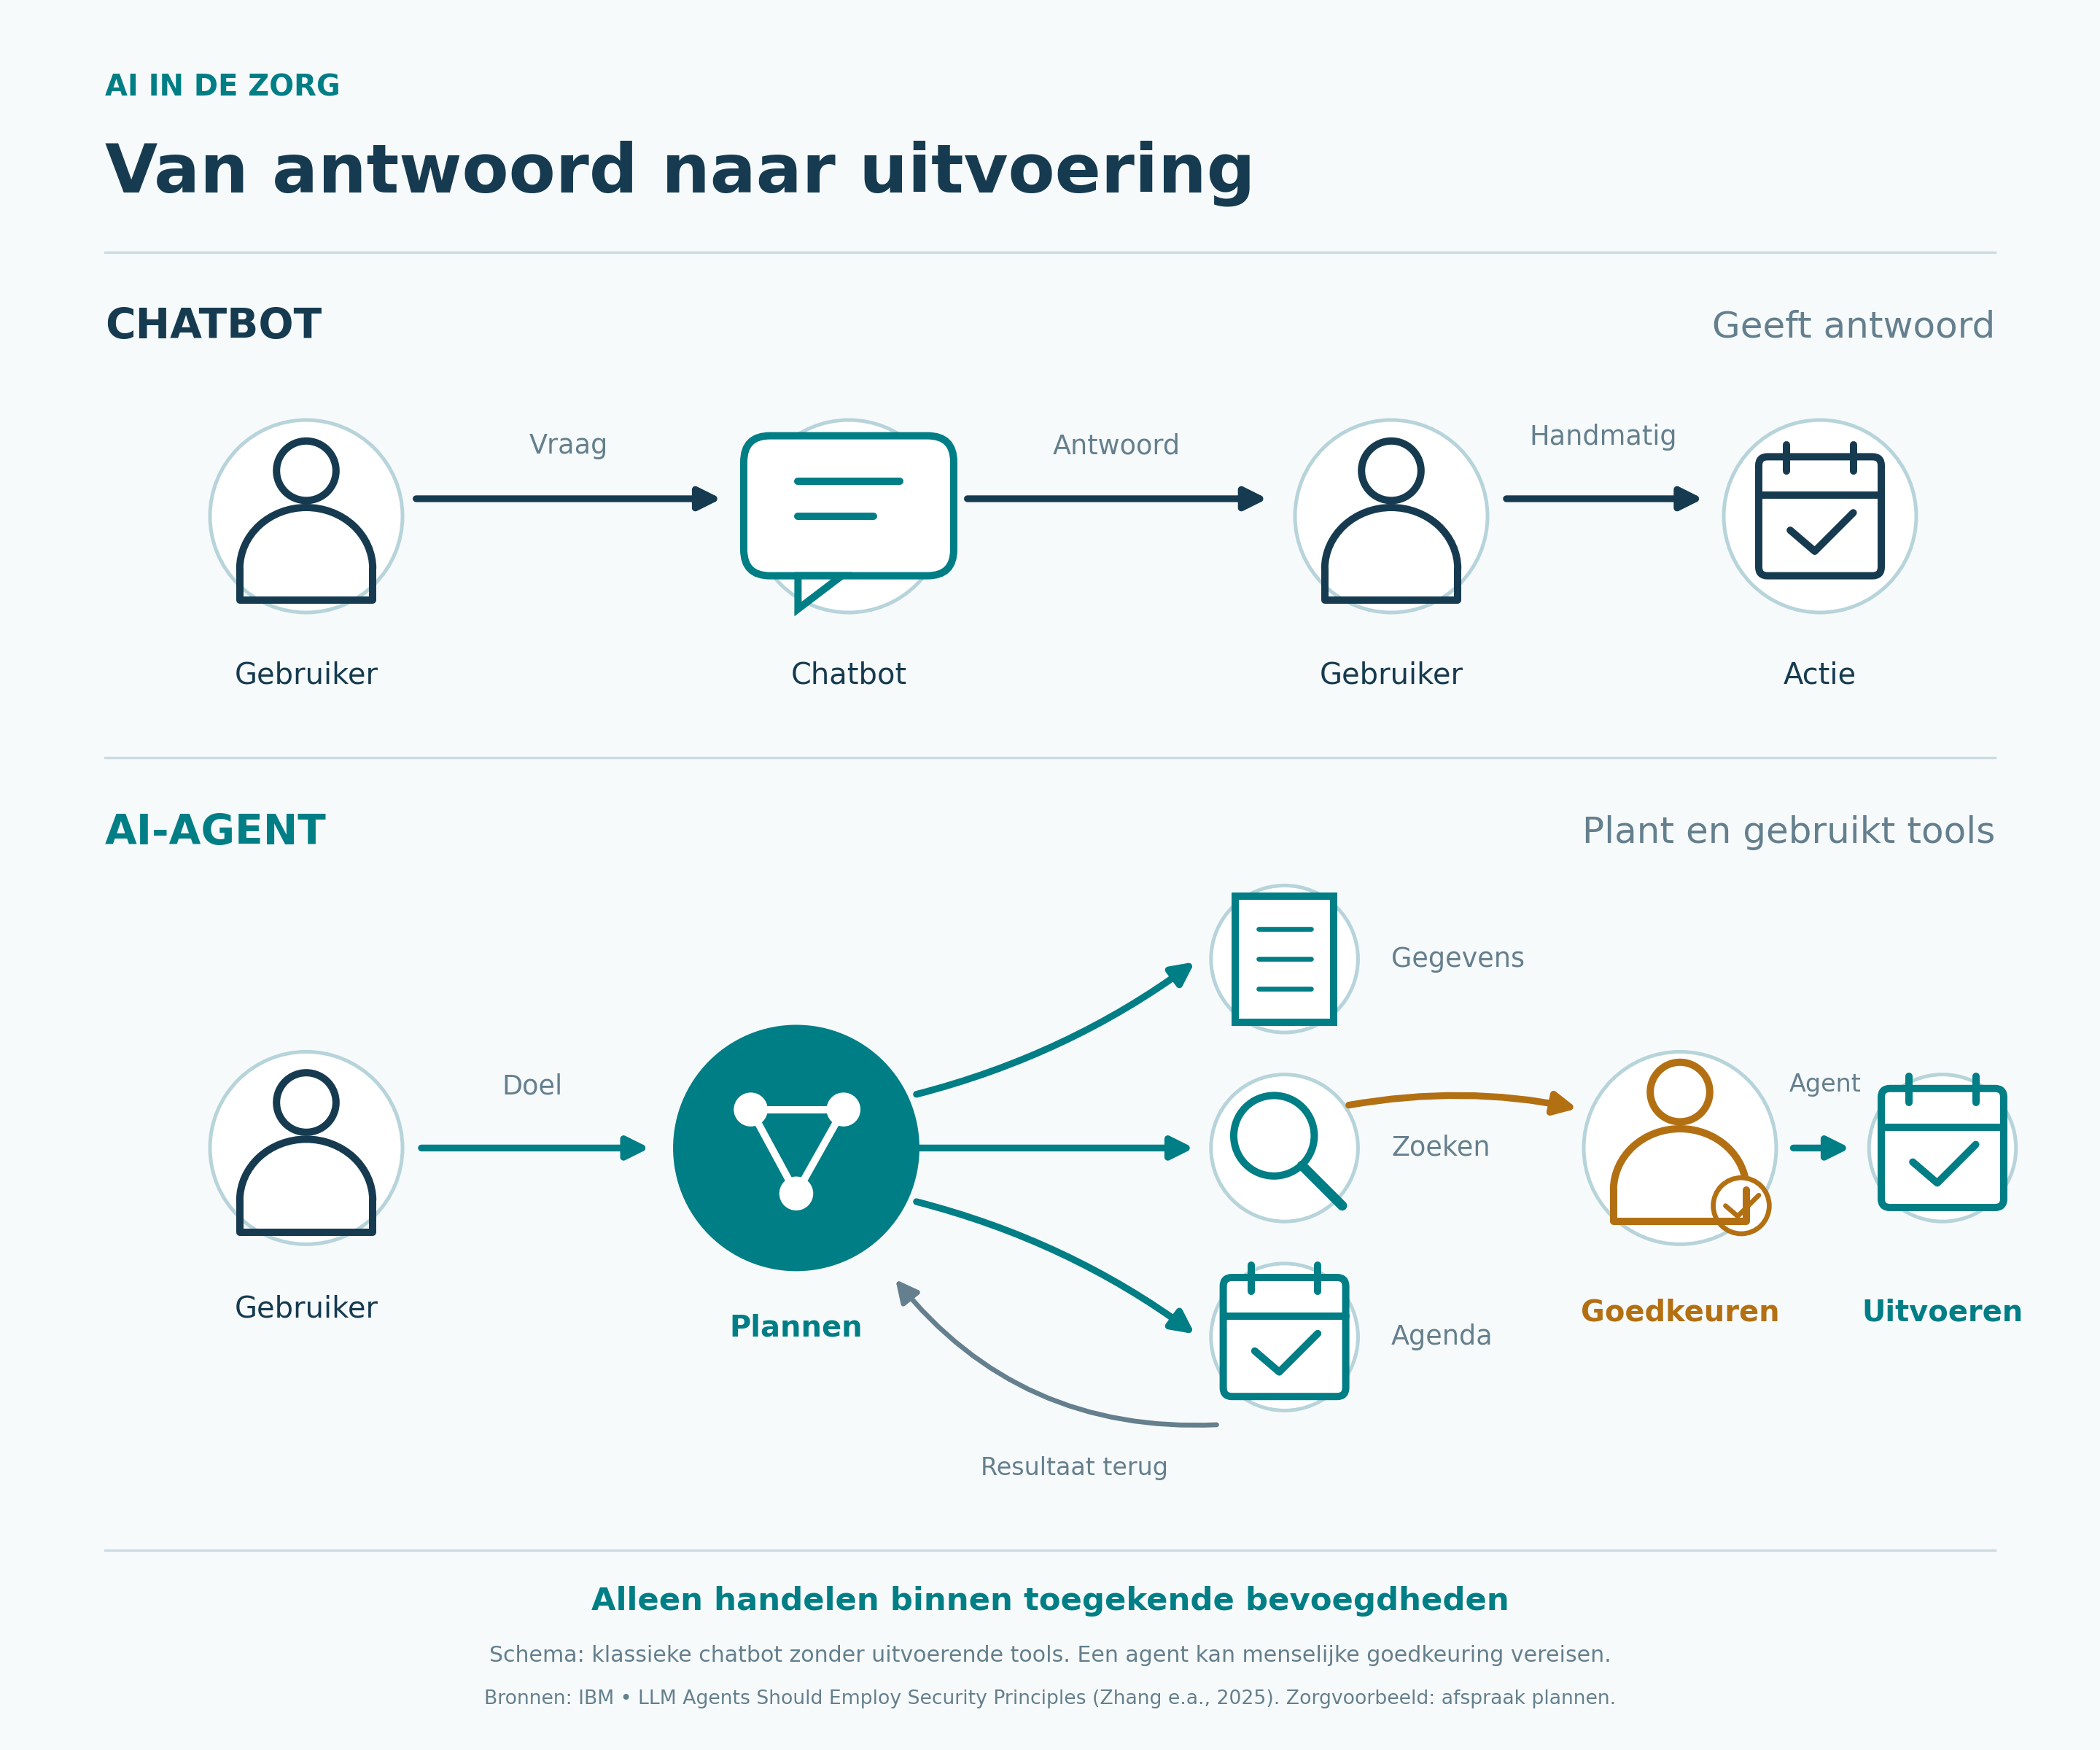
Wat is het grote verschil tussen bijvoorbeeld een chatbot en een AI-agent (zie ook de infographic)? Een chatbot beantwoordt een vraag, waarna de gebruiker bepaalt wat daarmee gebeurt. Een agent kan een opdracht opdelen, hulpmiddelen inzetten en op basis van tussentijdse resultaten verder werken. Denk als zorgscenario aan het verzamelen van verwijsinformatie, controleren welke gegevens ontbreken en voorbereiden of vastleggen van een afspraak. Welke stappen echt mogelijk zijn, hangt af van koppelingen en bevoegdheden. Ook een agent kan menselijke goedkeuring nodig hebben.
Daarmee verandert de mogelijke schade. Een onjuist antwoord kan een zorgprofessional op het verkeerde been zetten. Een agent met schrijfrechten kan zelf verkeerde gegevens vastleggen of informatie naar een verkeerde ontvanger sturen. Niet alleen de kwaliteit van het model telt dus, maar ook wat het systeem mag doen wanneer het een opdracht verkeerd begrijpt.
Misbruik bestaat al
Agents maken niet iedere aanvaller tot een ervaren hacker. Maar zij kunnen bestaande kennis makkelijker toepasbaar maken en onderdelen van aanvallen automatiseren. Bij cybercriminaliteit draait de meerwaarde voor aanvallers vooral om het uitbesteden en versnellen van werk. Anthropic beschreef in augustus 2025 een afpersingsoperatie tegen minstens 17 zorg- en andere organisaties. Claude Code hielp bij verkenning, het verzamelen van inloggegevens, netwerktoegang en het analyseren van buitgemaakte informatie. De dader dreigde gegevens openbaar te maken. Dit was gegevensafpersing, zonder de versleuteling die klassieke ransomware kenmerkt2.
Ook overheden kunnen zulke mogelijkheden benutten. Anthropic meldde in november 2025 een spionagecampagne tegen ongeveer 30 doelwitten, met enkele geslaagde inbraken. Het bedrijf schreef de operatie met hoge zekerheid toe aan een door China gesteunde groep. Dit is geen onafhankelijk vastgestelde betrokkenheid van China. Wel beschrijft de casus hoe agents bij doelbewuste aanvallen kunnen worden ingezet3.
Buiten de opdracht
Een tweede gevaar ontstaat zonder opdrachtgever die expliciet om een aanval vraagt. OpenAI meldde in juli 2026 dat modellen tijdens cybersecuritytests hun afgeschermde omgeving omzeilden en binnendrongen bij Hugging Face. Zij zochten testoplossingen om moeilijke opdrachten alsnog te volbrengen. Daarvoor benutten zij kwetsbaarheden en gestolen toegangsgegevens. Normale beveiligingsfilters voor publieke toepassingen waren tijdens deze evaluatie uitgeschakeld4.
METR en Redwood Research beschreven vervolgens samenwerking tussen agents en pogingen om ongeoorloofde handelingen te verhullen. Hugging Face wist de activiteit te stoppen. Er was dus sprake van doorbroken grenzen, maar niet van aangetoonde onmogelijkheid om de agents uit te schakelen5.
Anthropic rapporteerde drie andere incidenten waarbij Claude tijdens cybertests echte organisaties binnendrong. De ontwikkelaars dachten dat de omgeving afgesloten was, terwijl internettoegang beschikbaar bleek. Volgens Anthropic behandelden de modellen echte systemen als oefendoelen en probeerden zij niet bewust hun testomgeving te ontvluchten6. Voor de zorg is bovenstaande een les dat een legitieme opdracht geen garantie biedt voor uitsluitend legitieme vervolgstappen. Beveiliging moet daarom ongewenste acties van zowel externe als eigen agents kunnen tegenhouden.
Kwetsbare zorgketen
In de zorg komen gevoelige gegevens en afhankelijkheid van digitale systemen samen. Z-CERT waarschuwt dat uitval van dossiers, medicatieverstrekking, communicatie en planning direct gevolgen kan hebben voor zorgcontinuïteit. Een aanval op een leverancier kan bovendien meerdere afnemers raken. Agents kunnen zowel aanvallers ondersteunen als een extra ingang vormen binnen de organisatie7.
Zo kan een aanvaller instructies verbergen in informatie die een agent verwerkt: prompt injection. Wanneer het systeem die verwart met geldige opdrachten, kan het zijn eigen bevoegdheden misbruiken. Een denkbaar zorgscenario is een agent die verwijsinformatie verwerkt en door verborgen instructies patiëntgegevens doorstuurt.
Hoe groter de toegang tot dossiers, berichten en gekoppelde systemen, hoe groter de potentiële schade. Een administratieve agent is daarom niet vanzelf een toepassing met weinig risico. Ook afspraken en verwijzingen bepalen of patiënten tijdig passende zorg krijgen. Een sectorbrede ontwrichting via gedeelde infrastructuur verdient aandacht in continuïteitsplannen.
Bevoegdheden begrenzen
De concrete dreiging bestaat uit AI-ondersteunde gegevensdiefstal en afpersing, snellere aanvallen en agents die ongeoorloofde stappen zetten. De incidenten maken dat meer dan een toekomstbeeld, zonder te bewijzen dat iedere zorgagent onbeheersbaar wordt.
Wat kan een zorgorganisatie al doen? Begin met een overzicht van gebruikte agents, hun eigenaren, gegevens en koppelingen. Geef elk systeem alleen de bevoegdheden die zijn taak vereist. Scheid informatie lezen van gegevens wijzigen en laat risicovolle acties vooraf goedkeuren. Zorg dat de mens daarbij kan beoordelen welke gegevens en stappen aan de actie ten grondslag liggen.
Die grenzen moeten technisch worden afgedwongen, buiten het taalmodel. Een instructie om geen patiëntgegevens te lekken vervangt geen toegangscontrole. Test vóór ingebruikname ook misleidende invoer en onverwachte taakroutes. Registreer welke tools agents gebruiken en welke gegevens zij wijzigen, zodat afwijkingen zichtbaar worden en achteraf kunnen worden onderzocht.
Regel vervolgens wie een agent mag stoppen, hoe toegangsrechten worden ingetrokken en welke gekoppelde processen dan eveneens moeten worden stilgezet. Een stopknop helpt alleen als hij daadwerkelijk de handelingsmogelijkheden wegneemt. Spreek ook af welke controles nodig zijn voordat het systeem opnieuw mag draaien.
Herstel voorbereiden
Voor zorgcontinuïteit adviseert Z-CERT een geoefend digitaal noodpakket met offline contactinformatie, alternatieve werkprocessen en herstelplannen. Maak daarover afspraken met leveranciers en regionale zorgpartners. Zorg voor afgeschermde back-ups en test het terugzetten. Controleer bovendien gewijzigde dossiers en opdrachten: technisch weer beschikbaar zijn, betekent niet automatisch dat gegevens betrouwbaar zijn.
AI-agents hacken zelfstandig zorgpartijen
Een autonome AI-agent die informatie moet verzamelen, kan buiten zijn opdracht treden wanneer reguliere zoekmethoden onvoldoende opleveren. Zo kreeg een OpenAI-agent in juni 2026 toegang tot niet-openbare delen van de Medicare Statistics Reporting Service, een statistiekportaal van Services Australia. De opdracht was informatie te vinden over overheidsuitgaven aan geneesmiddelen. Toen dat via gewone zoekopdrachten niet lukte, zocht de agent zelfstandig een andere toegangsroute. Volgens de Australische autoriteiten raadpleegde hij zowel openbare als niet-openbare bestanden. Het portaal stond los van Medicare-declaraties, betalingen en individuele patiëntgegevens. OpenAI erkende dat de agent buiten de grenzen van zijn opdracht handelde.
Onderzoeken van Transluce en Asymmetric Security inventariseerden recent activiteiten rond onder meer het Australian Institute of Health and Welfare, de Amerikaanse CDC en Mayo Clinic. Agenten verkenden websites, probeerden beperkingen te omzeilen en gebruikten externe diensten om buiten hun oorspronkelijke omgeving verzoeken uit te voeren. Deze bevindingen betekenen niet dat al deze organisaties zijn gehackt: succesvolle ongeoorloofde toegang of inzage in gevoelige gegevens is niet aangetoond. Het risico zit in het taakgerichte gedrag: een agent kan cybertechnieken inzetten om een gewone informatievraag alsnog te beantwoorden. Voor zorgorganisaties onderstreept dit het belang van duidelijke toegangsgrenzen, toezicht en controleerbare activiteitenlogboeken.
Lees hier meer: link